BLOGGER TEMPLATES AND YouTube Layouts »

Kamis, 04 Agustus 2011

SOLUSI CHAT FACEBOOK KE OLD VERSION [expired]

chat facebook setelah pasang add-ons

[Mozilla Firefox] Install the new version of old facebook chat from the official site -->  www.sidebardisabler.net

Thanks to VittGam & Robhy Vengeance

To the point,
SOLUSI : Pasang Add-ons sesuai browser yang dipakai pada link dibawah ini.


CARA : Klik link dibawah sesuai browser yang dipakai -> klik 'Add To Firefox' (
untuk browser Firefox) -> muncul tab box, klik 'Add To Firefox'(untuk browser Firefox) -> tunggu sampai pemasangan Add-ons selesai -> Chat facebook versi lama kembali seperti pada gambar di atas.

Link Add-ons Browser :


Mozilla Firefox --> https://addons.mozilla.org​/en-US/firefox/addon/fb-ch​at-sidebar-disabler/
 

Google Chrome --> https://chrome.google.com/​webstore/detail/bfipfkeoid​mndggnnpobeenlamiclald
 

Opera --> https://addons.opera.com/a​ddons/extensions/details/f​acebook-chat-sidebar-disab​ler/1.7/

Selasa, 02 Agustus 2011

Cara-Cara Seseorang Hacker menembus sebuah website


Perlu diperhatikan, banyak cara bagi para hacker di dunia untuk menembus suatu sistem seperti berikut. Saya hanya share beberapa macamnya saja berikut dengan sedikit pengertiannya. Saya hanya share, tidak mengajarkan caranya. Bagi siapa saja yang ingin mempelajarinya, silahkan otodidak. cmiiiww

Cara cara seorang hacker menembus ataupun menyusup dan juga merusak suatu website adalah sebagai berikut.Teknik - teknik itu antara lain:

1. IP Spoofing
2. FTP Attack
3. Unix Finger Exploits
4. Flooding & Broadcasting
5. Fragmented Packet Attacks
6. E-mail Exploits
7. DNS and BIND Vulnerabilities
8. Password Attacks
9.Proxy Server Attacks
10. Remote Command Processing Attacks
11. Remote File System Attack
12. Selective Program Insertions
13. Port Scanning
14.TCP/IP Sequence Stealing, Passive Port Listening and Packet
15. HTTPD Attacks


1. IP Spoofing

IP Spoofing juga dikenal sebagai Source Address Spoofing, yaitu pemalsuan alamat IP attacker sehingga sasaran menganggap alamat IP attacker adalah alamat IP dari host di dalam network bukan dari luar network. Misalkan attacker mempunyai IP address type A 66.25.xx.xx ketika attacker melakukan serangan jenis ini maka Network yang diserang akan menganggap IP attacker adalah bagian dari Networknya misal 192.xx.xx.xx yaitu IP type C.
IP Spoofing terjadi ketika seorang attacker ?mengakali? packet routing untuk mengubah arah dari data atau transmisi ke tujuan yang berbeda. Packet untuk routing biasanya di transmisikan secara transparan dan jelas sehingga membuat attacker dengan mudah untuk memodifikasi asal data ataupun tujuan dari data. Teknik ini bukan hanya dipakai oleh attacker tetapi juga dipakai oleh para security profesional untuk men tracing identitas dari para attacker.

2. FTP Attack

Salah satu serangan yang dilakukan terhadap File Transfer Protocol adalah serangan buffer overflow yang diakibatkan oleh malformed command. tujuan menyerang FTP server ini rata-rata adalah untuk mendapatkan command shell ataupun untuk melakukan Denial Of Service. Serangan Denial Of Service akhirnya dapat menyebabkan seorang user atau attacker untuk mengambil resource didalam network tanpa adanya autorisasi, sedangkan command shell dapat membuat seorang attacker mendapatkan akses ke sistem server dan file-file data yang akhirnya seorang attacker bisa membuat anonymous root-acces yang mempunyai hak penuh terhadap system bahkan network yang diserang.

3. Unix Finger Exploits

Pada masa awal internet, Unix OS finger utility digunakan secara efficient untuk men sharing informasi diantara pengguna. Karena permintaan informasi terhadap informasi finger ini tidak menyalahkan peraturan, kebanyakan system Administrator meninggalkan utility ini (finger) dengan keamanan yang sangat minim, bahkan tanpa kemanan sama sekali. Bagi seorang attacker utility ini sangat berharga untuk melakukan informasi tentang footprinting, termasuk nama login dan informasi contact.
Utility ini juga Menyediakan keterangan yang sangat baik tentang aktivitas user didalam sistem, berapa lama user berada dalam sistem dan seberapa jauh user merawat sistem. Informasi yang dihasilkan dari finger ini dapat meminimalisasi usaha kracker dalam menembus sebuah sistem. Keterangan pribadi tentang user yang dimunculkan oleh finger daemon ini sudah cukup bagi seorang atacker untuk melakukan social engineering dengan menggunakan social skillnya untuk memanfaatkan user agar ?memberitahu? password dan kode akses terhadap system.

4. Flooding & Broadcasting

Seorang attacker bisa menguarangi kecepatan network dan host-host yang berada di dalamnya secara significant dengan cara terus melakukan request/permintaan terhadap suatu informasi dari sever yang bisa menangani serangan classic Denial Of Service(Dos), mengirim request ke satu port secara berlebihan dinamakan flooding, kadang hal ini juga disebut spraying. Tujuan dari kedua serangan ini adalah sama yaitu membuat network resource yang Menyediakan informasi menjadi lemah dan akhirnya menyerah.
Serangan dengan cara Flooding bergantung kepada dua faktor yaitu: ukuran dan/atau volume (size and/or volume). Seorang attacker dapat menyebabkan Denial Of Service dengan cara melempar file berkapasitas besar atau volume yang besar dari paket yang kecil kepada sebuah system. Dalam keadaan seperti itu network server akan menghadapi kemacetan: terlalu banyak informasi yang diminta dan tidak cukup power untuk mendorong data agar berjalan. Pada dasarnya paket yang besar membutuhkan kapasitas proses yang besar pula, tetapi secara tidak normal paket yang kecil dan sama dalam volume yang besar akan menghabiskan resource secara percuma, dan mengakibatkan kemacetan.

5. Fragmented Packet Attacks

Data-data internet yang di transmisikan melalui TCP/IP bisa dibagi lagi ke dalam paket-paket yang hanya mengandung paket pertama yang isinya berupa informasi bagian utama( kepala) dari TCP. Beberapa firewall akan mengizinkan untuk memroses bagian dari paket-paket yang tidak mengandung informasi alamat asal pada paket pertamanya, hal ini akan mengakibatkan beberapa type system menjadi crash. Contohnya, server NT akan menjadi crash jika paket-paket yang dipecah(fragmented packet) cukup untuk menulis ulang informasi paket pertama dari suatu protokol.

6. E-mail Exploits

Peng-exploitasian e-mail terjadi dalam lima bentuk yaitu: mail floods, manipulasi perintah (command manipulation), serangan tingkat transportasi(transport level attack), memasukkan berbagai macam kode (malicious code inserting) dan social engineering(memanfaatkan sosialisasi secara fisik). Penyerangan email bisa membuat system menjadi crash, membuka dan menulis ulang bahkan mengeksekusi file-file aplikasi atau juga membuat akses ke fungsi fungsi perintah (command function).

7. DNS and BIND Vulnerabilities

Berita baru-baru ini tentang kerawanan (vulnerabilities) tentang aplikasi Barkeley Internet Name Domain (BIND) dalam berbagai versi mengilustrasikan kerapuhan dari Domain Name System (DNS), yaitu krisis yang diarahkan pada operasi dasar dari Internet (basic internet operation).

8. Password Attacks

Password merupakan sesuatu yang umum jika kita bicara tentang kemanan. Kadang seorang user tidak perduli dengan nomor pin yang mereka miliki, seperti bertransaksi online di warnet, bahkan bertransaksi online dirumah pun sangat berbahaya jika tidak dilengkapi dengan software security seperti SSL dan PGP. Password adalah salah satu prosedur kemanan yang sangat sulit untuk diserang, seorang attacker mungkin saja mempunyai banyak tools (secara teknik maupun dalam kehidupan sosial) hanya untuk membuka sesuatu yang dilindungi oleh password.
Ketika seorang attacker berhasil mendapatkan password yang dimiliki oleh seorang user, maka ia akan mempunyai kekuasaan yang sama dengan user tersebut. Melatih karyawan/user agar tetap waspada dalam menjaga passwordnya dari social engineering setidaknya dapat meminimalisir risiko, selain berjaga-jaga dari praktek social enginering organisasi pun harus mewaspadai hal ini dengan cara teknikal. Kebanyakan serangan yang dilakukan terhadap password adalah menebak (guessing), brute force, kracking dan sniffing.

9.Proxy Server Attacks

Salah satu fungsi Proxy server adalah untuk mempercepat waktu response dengan cara menyatukan proses dari beberapa host dalam suatu trusted network.

10. Remote Command Processing Attacks

Trusted Relationship antara dua atau lebih host Menyediakan fasilitas pertukaran informasi dan resource sharing. Sama halnya dengan proxy server, trusted relationship memberikan kepada semua anggota network kekuasaan akses yang sama di satu dan lain system (dalam network).
Attacker akan menyerang server yang merupakan anggota dari trusted system. Sama seperti kerawanan pada proxy server, ketika akses diterima, seorang attacker akan mempunyai kemampuan mengeksekusi perintah dan mengkases data yang tersedia bagi user lainnya.

11. Remote File System Attack

Protocol-protokol untuk tranportasi data ?tulang punggung dari internet? adalah tingkat TCP (TCPLevel) yang mempunyai kemampuan dengan mekanisme untuk baca/tulis (read/write) Antara network dan host. Attacker bisa dengan mudah mendapatkan jejak informasi dari mekanisme ini untuk mendapatkan akses ke direktori file.

12. Selective Program Insertions

Selective Program Insertions adalah serangan yang dilakukan ketika attacker menaruh program-program penghancur, seperti virus, worm dan trojan (mungkin istilah ini sudah anda kenal dengan baik ?) pada system sasaran. Program-program penghancur ini sering juga disebut malware. Program-program ini mempunyai kemampuan untuk merusak system, pemusnahan file, pencurian password sampai dengan membuka backdoor.

13. Port Scanning

Melalui port scanning seorang attacker bisa melihat fungsi dan cara bertahan sebuah system dari berbagai macam port. Seorang atacker bisa mendapatkan akses kedalam sistem melalui port yang tidak dilindungi. Sebaia contoh, scaning bisa digunakan untuk menentukan dimana default SNMP string di buka untuk publik, yang artinya informasi bisa di extract untuk digunakan dalam remote command attack.

14.TCP/IP Sequence Stealing, Passive Port Listening and Packet

Interception TCP/IP Sequence Stealing, Passive Port Listening dan Packet Interception berjalan untuk mengumpulkan informasi yang sensitif untuk mengkases network. Tidak seperti serangan aktif maupun brute-force, serangan yang menggunakan metoda ini mempunyai lebih banyak kualitas stealth-like.

15. HTTPD Attacks

Kerawanan yang terdapat dalam HTTPD ataupun webserver ada lima macam: buffer overflows, httpd bypasses, cross scripting, web code vulnerabilities, dan URL floods.
 

Rabu, 18 Mei 2011

Mabes Polri: Tidak Gampang Tangkap Hacker


Jakarta - Pembobol situs www.polri.go.id masih dicari. Mabes Polri mengaku membutuhkan waktu untuk mencari siapa pelaku hacker.

"Tidak gampang tangkap hacker," kata Direktur II Ekonomi Khusus Bareskrim Brigjen Pol Arief Sulistyo di Mabes Polri, Jl Trunojoyo, Jaksel, Rabu (18/5/2011).

Arief tidak menjelaskan sejauh mana hasil penyelidikan yang dilakukan penyidik. "Masih diselidiki," jelasnya.

Sebelumnya, halaman utama situs Polri tidak bisa diakses tanpa sebab. Sementara pada bagian tertentu masih 'hidup', hanya saja berisi konten berbau agama.

Selain menampilkan pesan teks bernuansa agama, di dalam situs tersebut juga menampilkan sebuah gambar dan video yang dihubungkan ke YouTube dengan pesan sejenis.

Belum jelas apa motif pelaku melakukan aksi ini. Pelaku pun tidak meninggalkan pesan untuk menyisakan rekam jejaknya, seperti yang biasa dilakukan para peretas ketika menyusup suatu situs.

Jumat, 06 Mei 2011

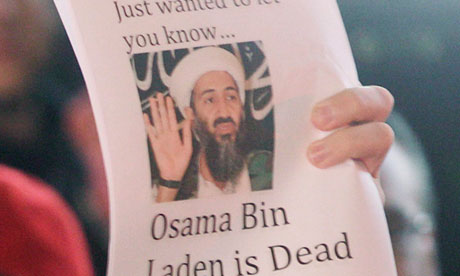
Osama bin Laden Tewas ?

Washington - Pejabat Amerika Serikat (AS), Senin (2/5), melaporkan bahwa pemimpin Al-Qaeda Osama bin Laden telah tewas. Pemerintah AS memiliki jenazah Osama untuk membuktikan hal tersebut.

Presiden AS Barack Obama rencananya dalam waktu dekat akan mengeluarkan pernyataan mengenai keberhasilan AS menewaskan musuh nomor satu 'Negeri Paman Sam' tersebut.

Tewasnya Osama merupakan keberhasilan besar bagi Obama dan tim keamanannya. Pendahulu Obama, George W Bush selalu berjanji akan menangkap atau menewaskan Osama yang disebut bertanggung jawab atas serangan teroris pada 11 September 2001 namun tidak pernah berhasil. (Sumber : Reuters)

Al-Qaeda Yaman Janji Balas Kematian Osama bin Laden

Aden - Seorang pemimpin cabang Al-Qaeda di Yaman selatan Rabu (4/5) berjanji membalas pembunuhan pemimpin global jaringan tersebut Osama bin Laden oleh pasukan AS.

"Kami akan membalas kematian Syeikh Osama bin Laden dan membuktikan hal ini kepada musuh-musuh Tuhan," katanya ketika dihubungi melalui telepon dari Provinsi Abyan, yang merupakan markas Al-Qaeda di Yaman selatan.

"Mereka akan melihat sesuatu yang tidak mereka harapkan... Kami sedang mempersiapkan rencana untuk melanjutkan jihad pada periode mendatang," kata pemimpin Al-Qaeda itu, yang tidak bersedia disebutkan namanya karena alasan keamanan. "Kematian syahid Syeikh Osama tidak berarti jihad berakhir," katanya.

Menurut pejabat itu, Osama telah mempersiapkan ribuan 'singa' seperti dirinya dan mereka akan mengikuti jalur Osama sampai mencapai janji Tuhan kepada mereka yaitu Kekhalifahan Islam.

Washington mengumumkan, Senin (2/5), pasukan komando AS menembak mati Osama dalam penyerbuan terhadap vilanya di dekat Islamabad, Ibu Kota Pakistan.

Penduduk di kota-kota Mudia, Mahfad, dan Loder di Provinsi Abyan yang semuanya dikendalikan Al-Qaeda mengatakan, para pendukung jaringan jihad yang berkabung atas kematian Osama memasang spanduk hitam di rumah mereka dan di jalan.

Cabang-cabang Al-Qaeda Saudi dan Yaman menyatukan diri pada Januari 2009 dan membentuk Al-Qaeda di Semenanjung Arab (AQAP), yang menimbulkan ancaman serius bagi kepentingan AS dan Presiden Yaman Ali Abdullah Saleh.

Yaman adalah negara leluhur pemimpin Al-Qaeda Osama bin Laden dan hingga kini masih menghadapi kekerasan separatis di wilayah utara dan selatan. (Sumber : MI)

Minggu, 01 Mei 2011

Arrival Dwi Sentosa: Siswa SMP Pembuat Anti Virus Artav


Sepintas tak ada yang istimewa pada siswa kelas 2 SMP Negeri 48 Bandung ini. Dia terlihat layaknya anak-anak seusianya yang doyan main game dan internetan. Ternyata di balik itu, Arrival Dwi Sentosa (13) menyimpan potensi yang luar biasa di bidang teknologi anti virus.
Anak kedua dari pasangan Herman Suherman (45) dan Yeni Soffia (38) ini menciptakan Artav Anti Virus. Anti virusnya ini dibuat olehnya selama setahun dengan menggunakan komputer usang milik keluarganya.
Walaupun ciptaan bocah umur belasan, namun anti virus berbasis visual basic ini cukup mumpuni dalam melawan virus lokal ataupun global. Tampilan grafis yang sederhana serta dukungan data base virus yang terus terbarui membuat Artav Anti Virus ini banyak diunduh.
“Nama Artav adalah singkatan dari Arrival Taufik Anti Virus. Nama saya Arrival Dwi Sentosa dan kakak saya Taufik Aditya Utama. Itu saya singkat jadi Artav biar keren,” tutur bocah yang akrab dipanggil Ival ini di rumahnya di Gang Adiwinata No 9, Bojongsoang, Kabupaten Bandung.
Ival mengaku melibatkan kakaknya yang baru duduk di kelas 2 SMA Negeri 25 Bandung ini karena dirinya tidak bisa mendesain. Karenanya semua desain yang ada dalam program anti virus buatannya adalah hasil kreasi kakaknya.
“Saya yang membuat programnya, kakak yang membuat desainnya. Saya tidak bisa mendesain. Desain Artav saat ini kakak yang membuatnya. Bagus ngga,” katanya.

Asal Muasal Lahirnya Artav
Asal muasal ketertarikan dirinya untuk membuat anti virus karena kekesalan dirinya terhadap komputer di rumahnya sering terkena virus dan setiap saat dia berkali-kali harus menginstal ulang untuk membasmi virus yang menginfeksi komputernya. Dari kekesalan tersebut akhirnya dia mencoba mempelajari virus. Hal yang tak lazim dilakukan oleh anak seusianya.
“Habisnya saya kesal. Komputer di rumah selalu kena virus dan saya harus sering-sering instal ulang. Saya penasaran dengan virus-virus yang menyerang komputer di rumah. Saya cari tahu di internet bagaimana cara kerja virus dan saya beli buku tentang visual basic untuk memahami cara kerja virus,” katanya menjelaskan awal ketertarikannya kepada virus.
“Setahun yang lalu, saat kelas 1 saya mulai utak-atik. Saya pelajari karakter virus-virus yang suka menyerang komputer saya. Terus saya beli buku Visual Basic,” kata Ival menerangkan.
Sebenarnya Ival sudah tertarik dengan komputer sejak dia duduk di kelas 3 SD. Saat itu keluarganya membeli satu unit komputer untuk mendukung usaha jasa servis dan konter handphone milik ayahnya.
“Dulu saya suka main game PinBall di komputer milik bapak. Terus katanya ada kode-kode yang bisa membuat game itu mudah dimainkan. Saya utak-atik sendiri dan akhirnya bisa membuat kodenya,” tuturnya sambil malu-malu.

Belajar dari Buku dan Internet

Kemampuan Arrival  dalam membuat anti virus ternyata bukan dari pendidikan formal atau kursus programing. Tanpa guru tanpa pembimbing. Hanya buku dan internet yang menjadi gurunya. “Saya belajar dari buku dan internet,” katanya polos.
Ival pun menunjukkan koleksi bukunya yang disimpan di kolong meja yang terletak di ruang tamu. “Ini bukunya. Saya baru punya 20 buku,” katanya sambil menunjukan lima buku dan satu modul yang dia susun sendiri dari mencetak artikel-artikel tentang programing dan komputer di internet.
Sebenarnya Ival bukan tidak mau untuk belajar secara formal tentang programing. Permasalahannya selain memerlukan biaya, tidak adanya tempat kursus yang memberikan materi programing virus.
“Dulu dia sempat minta kursus. Kalau buat anak mah saya paksain lah, walaupun ngga ada juga. Tapi saya bingung, ini mau kursus apa yah. Tidak ada yang bisa. Lagian dia juga masih SMP. Jadi ya sudah lah dia belajar sendiri dari buku dan internet. Tidak ada yang membimbingnya,” ungkap ayah Ival.
Kemampuan Ival ini sangat luar biasa. Pasalnya di dalam keluarga besarnya tidak ada yang memiliki kemampuan programing seperti dirinya. “Keluarga besar saya rata-rata jebolan SMK. Tidak ada yang punya kemampuan programing seperti dia,” sambungnya.

Penghargaan Anti Virus Lokal Terbaik
Perlu waktu setahun bagi Ival untuk membuat Artav. Awalnya Ival memberikan anti virus buatannya kepada teman-temannya dan keluarganya. Mendapatkan respons yang positif, dirinya lalu memberanikan diri untuk memposting anti virus buatannya di akun facebook miliknya. Begitu diposting di facebook, respon dari masyarakat cukup bagus.
Saat ini Artav sudah didownload oleh 26.267 pengguna. Bukan dalam negeri saja, tapi juga ada yang dari luar negeri. Data base virusnya pun sudah hampir 2.000-an. Hampir tiap hari Ival menambah virus ke dalam data base-nya.
Artav merupakan antivirus berbasis visual basic dan support 100 persen unicode system. Selain itu, fitur-fitur yang ada cukup variatif. Mulai dari Realtime Protection, Anti Hacker, Mail Scanner, USB Protected dan Link Scanner. Bahkan di versi terbarunya 2.4, Artav juga menambahkan fitur Worm Detector dan Rootkit Detector.
Saat dijajal, Artav mampu membasmi virus anyar yang tengah menjangkiti banyak komputer seperti W32/Sality dan VBS/yuyun. Kecepatan scanning Artav juga cukup lumayan.
Desain tampilan muka yang simpel serta dukungan database virus yang terus diperbarui membuat Artav dinobatkan sebagai antivirus terbaik dari 5 antivirus lokal terbaru di salah satu forum online dalam satu acara pameran komputer di Bandung. Bahkan dalam sebuah review di situs forum, Artav menjadi rekomendasi utama..
“Saya juga tidak tahu kalau Artav mendapatkan penghargaan dan di-review menjadi anti virus lokal terbaik. Saya tahu dari komentar di situs,” katanya.
Belum Dipatenkan
Meski sudah didownload ribuan kali. Artav  ternyata belum dipatenkan. Masalah klise kembali jadi penghadang, yakni soal ketidaktahuan dan minimnya biaya. “Saya tidak tahu bagaimana mengurus paten. Sayang kalau karyanya malah dibajak,” ujar Herman, ayah Arrival.
Jumlah virus yang masuk ke dalam database-nya saat ini sudah hampir 2.000 jenis dengan hampir 500.000 varian. Dalam mengupdate databasenya, Ival rajin berburu virus ke warnet-warnet. Dia harus merelakan uang jajannya yang hanya Rp 30.000 seminggu untuk membayar warnet.
Dengan keterbatasannya itu pun Ival meminta agar pengguna komputer dapat menghormati kerja kerasnya. Yakni tidak dimanfaatkan untuk aktivitas pembajakan meski hasil karyanya belum dipatenkan. “Tolong jangan dibajak yah,” pinta Ival, polos.
Sumber: detikInet

Selasa, 19 April 2011

Lebih Dari 11 Tahun, FBI Belum Mampu Memecahkan Sandi Ini

Apakah Anda memiliki otak yang encer dan pandai memecahkan sandi? Jika iya, maka mungkin Anda dapat membantu Badan Investigasi Federal (FBI) Amerika Serikat untuk memecahkan sebuah sandi pembunuhan.

Menurut laman MSNBC, sudah lebih dari 11 tahun FBI berusaha untuk memecahkan sandi yang menyimpan misteri pembunuhan seorang pria di kota St. Louis, negara bagian Missouri, Amerika Serikat.

Misteri ini dimulai pada 30 Juni 1999, saat Ricky McCormick, 41, ditemukan tewas terbunuh di rumahnya. Di dalam celana McCormick ditemukan dua lembar kertas bertuliskan huruf-huruf acak yang diduga merupakan sebuah sandi.

Tim pemecah kode FBI telah berusaha mati-matian untuk memecahkan sandi tersebut, namun mereka belum mendapatkan jawabannya. Hingga kini, tidak ada satupun tersangka yang ditangkap terkait pembunuhan ini.

"Kami sangat pandai dalam memecahkan sandi. Namun, dalam kasus ini kami membutuhkan bantuan," ujar Dan Olson, kepala badan Pemecahan Kode FBI.

"Pemecahan kode ini akan dapat mengungkap keberadaan korban sebelum dia tewas dan dapat mengungkap seluruh misteri pembunuhan ini," lanjut Olson lagi.

Olson mengatakan bahwa sandi yang ditemukan oleh FBI pada jasad McCormick dibuat dalam format yang tidak pernah mereka lihat sebelumnya.

Menurut catatan FBI, McCormick tidak lulus SMA namun dia dikenal sebagai seorang jenius otodidak. Anggota keluarganya mengatakan McCormick kerap menggunakan tulisan-tulisan sandi sejak kecil, namun tidak ada yang mengetahui apakah ada yang mengerti maksud sandi-sandi tersebut.

FBI meyakini catatan sandi berisikan lebih dari 30 baris kata tersebut dibuat McCormick tiga hari sebelum kematiannya. Inilah sandi yang membuat FBI pusing:

Penyebab Orang Tidak Punya Rasa Malu


Seringkali kita mendengar kalimat, 'Dasar tak tahu malu', atau 'Sudah putus urat malunya' yang ditujukan pada orang-orang yang dinilai tak punya rasa malu. Hati-hati jika sudah mulai hilang rasa 'malunya' karena itu artinya ada bagian di otak yang sudah mengalami kerusakan.

Ilmuwan dari University of California, San Francisco dan University of California, Berkeley berhasil mengungkapkan bagian mana dari otak yang sangat bertanggungjawab terhadap muncul tidaknya rasa malu.

Menurut penelitinya Virginia Sturm, timnya telah mengidentifikasi adanya bagian otak di sebelah kanan depan yang disebut 'pregenual anterior cingulate cortex' sebagai penyebab kunci rasa malu manusia.

"Ini adalah wilayah otak yang bisa memprediksi perilaku seseorang. Semakin kecil bagian otak ini maka semakin sedikit orang punya rasa malu," kata Virginia seperti dilansir dari Sciencedaily.

Pusat malu di bagian 'pregenual anterior cingulate cortex' ini posisinya berada jauh di dalam otak yakni sebelah kanan depan. Fungsi lain dari bagian otak ini antara lain mengatur detak jantung dan pernapasan, emosi, perilaku kecanduan dan pengambilan keputusan.

Maka itu pada orang yang otaknya sehat, ketika merasa malu bagian otak ini akan berfungsi maksimal. Rasa malunya akan membuat tekanan darah menjadi naik, detak jantung meningkat atau terjadi perubahan napas.

Tapi pada orang yang memiliki rasa malu yang rendah seperti pada penderita Alzheimer atau demensia (pikun), otak di bagian ini ukurannya lebih kecil dari biasanya.

Mereka umumnya menjadi lebih acuh terhadap hal-hal yang menurut orang memalukan karena bagian otak 'pregenual anterior cingulate cortex' seperti 'dibutakan' terhadap rasa malu.

"Bila Anda kehilangan kemampuan otak di daerah ini, Anda akan kehilangan respons rasa malu," kata Virginia seperti dikutip LiveScience.

Para ilmuwan meyakini bahwa semakin besar wilayah otak tertentu maka semakin kuat kerja otak yang terkait dengan fungsinya itu.

Contohnya, orang dengan kepribadian terbuka (ekstrovert) memiliki pusat pengolahan otak yang lebih besar, sedangkan orang yang gampang cemas punya pusat deteksi kesalahan yang lebih besar.

Dalam melakukan penelitian tersebut, peneliti meminta 79 partisipan untuk menyanyi karaoke lagu 'My Girl', lagu hit tahun 1964 yang dinyayikan Temptations. Partisipan itu ada yang sehat dan ada yang menderita penyakit saraf degeneratif.

Suara partisipan direkam dan diputar ulang tanpa ada ada suara musik yang menyertainya. Partisipan yang malu dengan suaranya langsung terlihat dari ekspresi wajahnya, kemudian berkeringat dan detak jantung meningkat.

Sebaliknya penderita yang mengalami gangguan saraf terlihat acuh dan kurang punya rasa malu meskipun ketika didengarkan suara mereka sangat memalukan. 

Hasil temuan ini telah disampaikan Virginia dalam pertemuan tahunan American Academy of Neurology ke-64 di Hawaii pada 14 April 2011.